Airtableのセキュリティを情シス目線で解説──提出用チェックシートに書ける回答集
「Airtableはセキュリティ的に大丈夫か」に答えるには、認証名を並べるだけでは足りません。情シスのチェックシートの項目に翻訳した形で、公式情報に基づく回答例をまとめました。通らない会社の条件も書いています。
情シスに提出する資料は、認証の一覧では足りません。求められているのは「うちのチェックシートの、この項目にどう答えるか」です。実際の商談で聞かれた項目に沿って、公式情報にもとづく回答例を並べます。
この記事でわかること
- 情シスのチェックシートにそのまま書ける回答例(暗号化・認証・バックアップ・監査)
- 公式で確認できる事実と、問い合わせが必要な項目の切り分け
- セキュリティ要件でAirtableが通らない会社の条件
まず押さえる:第三者認証とコンプライアンス
チェックシートの冒頭は、たいてい第三者認証の欄です。Airtableが公式に公表しているものは以下の通りです(2026年9月時点・Airtable Trust & Security)。
| 区分 | 内容 |
|---|---|
| 情報セキュリティ | SOC 2 Type 2 / ISO/IEC 27001:2022 |
| プライバシー | ISO/IEC 27701:2019 / GDPR・CCPA/CPRA対応 |
| 業界・政府 | HIPAA対応 / TX-RAMP Level 2 |
| 契約 | DPA(データ処理契約)の締結が可能 |
国内の主要SaaSと比べても遜色のない水準です。ただし、認証を並べるだけでは情シスは動きません。次からが本題です。
チェックシート項目別・回答例
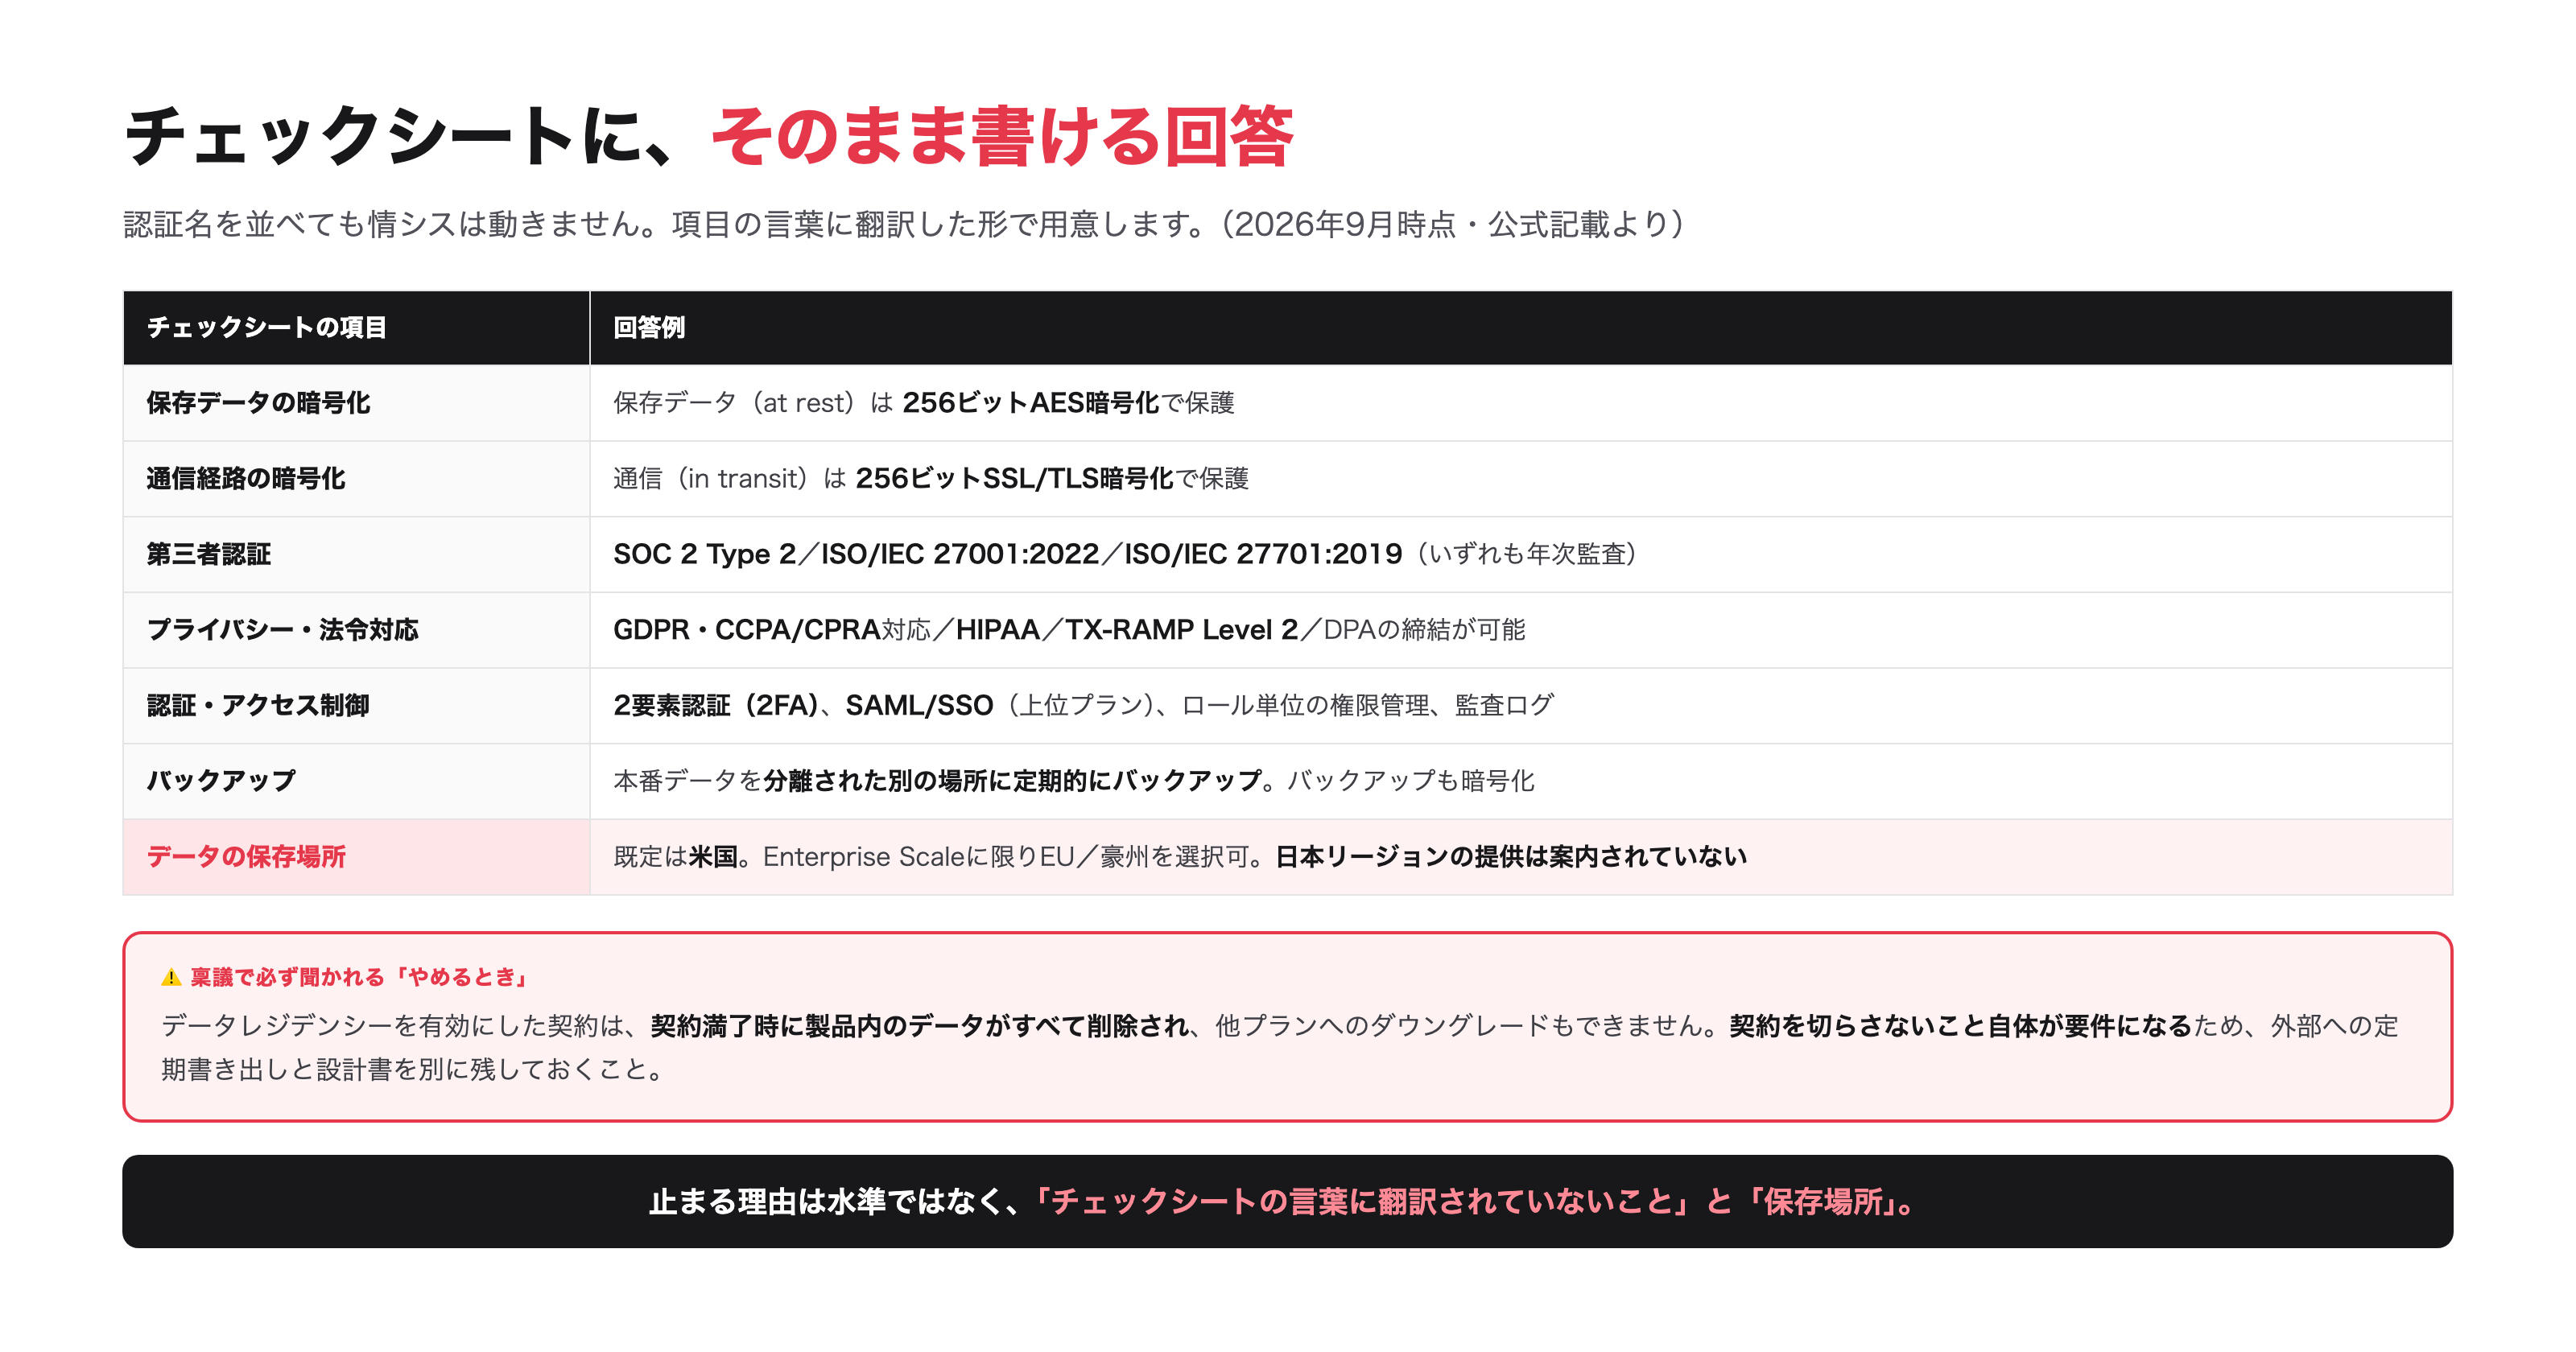
「保存データは暗号化されているか」
回答例: 保存データ(at rest)は 256ビットAES暗号化で保護されています。公式ドキュメント(Airtable Security Practices)に明記されています。
「通信は暗号化されているか」
回答例: 通信経路(in transit)は 256ビットSSL/TLS暗号化で保護されています。同じく公式ドキュメントに記載があります。TLSの対応バージョンなど詳細が必要な場合は、Airtableの営業窓口経由で確認できます。
「バックアップはどうなっているか」
回答例: 本番データは分離された別の場所に定期的にバックアップされ、バックアップも暗号化されています(公式記載)。保持期間はページに明記がないため、要件がある場合は個別に確認が必要です。
なお、ユーザー側で取れる対策として、スナップショット・CSVエクスポート・APIでの自動バックアップがあります。「サービス側のバックアップ」と「自社で取る復旧手段」は別物として書き分けると、チェックシートが通りやすくなります。 具体的な設計はAirtableのバックアップ方法3段構えにまとめています。
「認証・アクセス制御はどうか」
回答例: パスワード認証利用時の2要素認証(2FA)、およびSAML/SSO(エンタープライズプラン)に対応しています。加えて権限管理(ワークスペース/ベース単位のロール)と監査ログが利用できます。
⚠️ ここは「使えるか」と「強制できるか」を分けて答える必要があります。2要素認証は個人が任意で設定できますが、組織として全員に強制する設定はEnterprise Scaleプランの管理画面から行います。SAML/SSOも上位プラン向けの機能です。チェックシートに「全社員にMFAを必須化できるか」という欄がある場合、プラン要件とセットで回答しないと差し戻されます。あわせて、Webセッションの有効時間を管理画面から固定する設定も、BusinessとEnterprise Scaleで利用できます。
「データはどこの国に保存されるのか」
回答例: 既定は米国です。Enterprise Scaleプランに限り、欧州(EU)または豪州を選べる「データレジデンシー」が提供されています。日本リージョンの提供は、公式に案内されていません。
この項目は次章で詳しく扱います。国内保存が必須要件の会社では、ここが最大の分かれ目になります。
データレジデンシーの実際(EU/豪州を選んでも米国に残るものがある)
「EUを選べば全部EUに置かれる」と誤解されがちですが、公式ドキュメント(Data residency at Airtable)を読むと、対象データと対象外データが明確に分かれています。稟議で誤った説明をすると後で問題になるので、正確に書いてください。
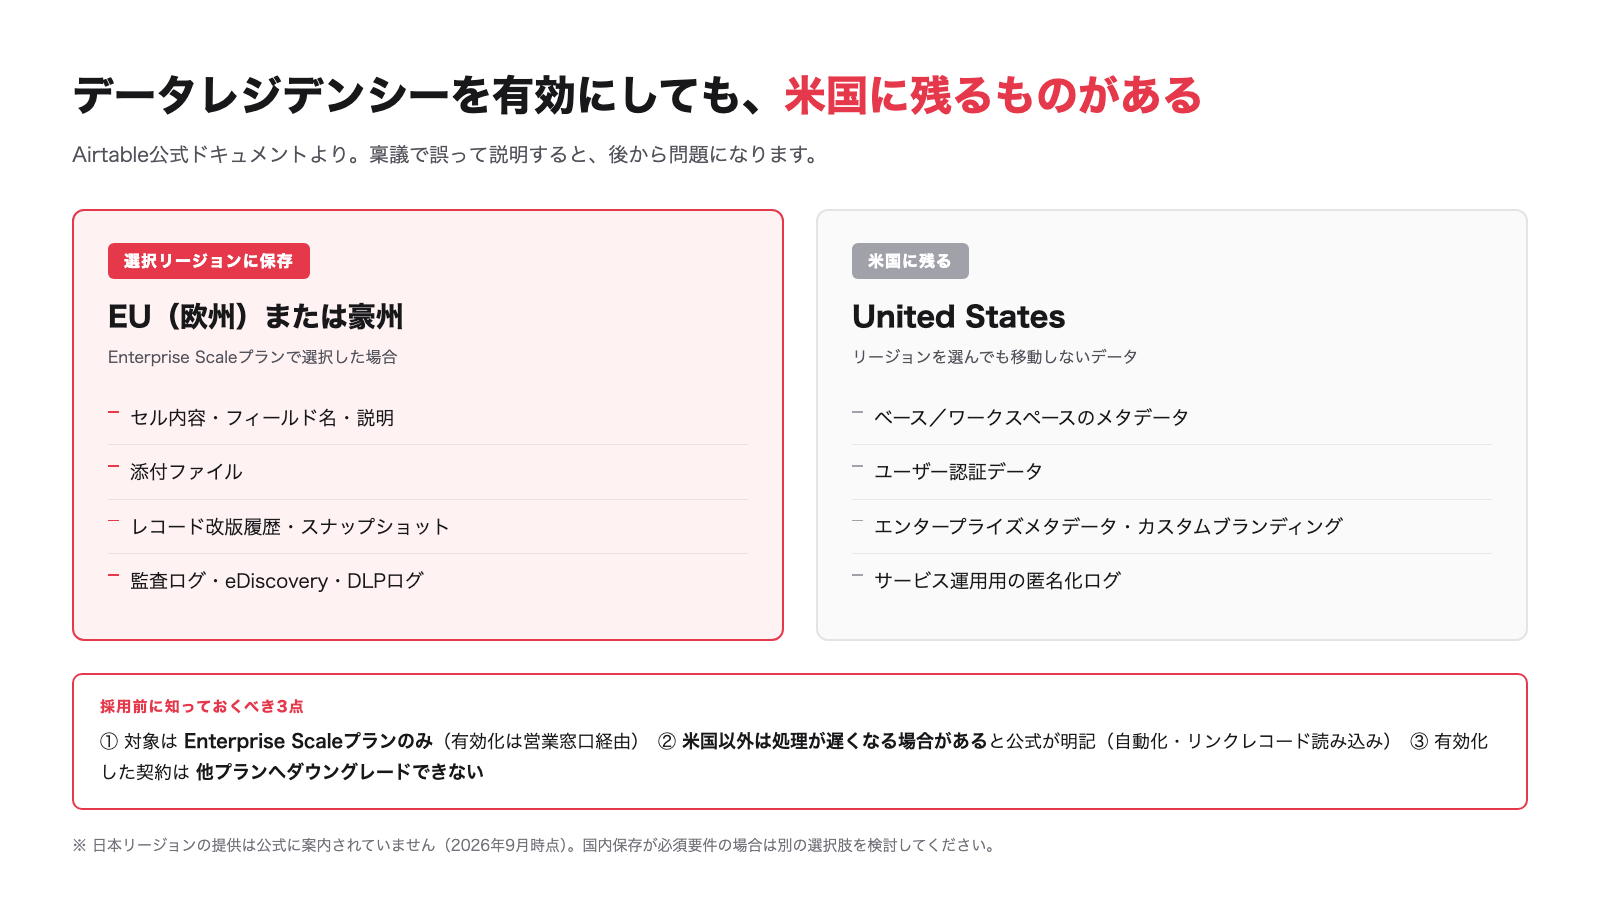
データレジデンシー有効時の保存先(公式記載より)
| 選択リージョン(EU/豪州)に保存 | 米国に残る |
|---|---|
| セル内容・フィールド名・説明 | ベース/ワークスペースのメタデータ |
| 添付ファイル | ユーザー認証データ |
| レコード改版履歴・スナップショット | エンタープライズメタデータ・カスタムブランディング |
| 監査ログ・eDiscovery・DLPログ | サービス運用用の匿名化ログ |
採用前に知っておくべき4点
①対象はEnterprise Scaleプランのみ(有効化は営業窓口経由)。②米国以外のリージョンは処理が遅くなる場合があると公式が明記しています(自動化の実行、リンクレコードの読み込みなど)。③データレジデンシーを有効にした契約は他プランへのダウングレードができません。④さらに重要なのが、契約が満了すると、製品内のデータがすべて削除されるという点です(公式記載)。つまりデータレジデンシーを使う場合、契約を切らさないこと自体が要件になります。稟議では「解約したらどうなるか」を必ず聞かれるので、この点は先に共有しておいてください。リージョンの変更も、アカウント担当との移行調整が必要です。
情シスに提出するときのコツ
この3つで往復が減ります
- 認証名の羅列ではなく、チェックシートの項目に対応づけて書く(本記事の1〜5の形式)
- 公式で確認できる事実と、問い合わせが必要な項目を分けて書く。不明点を「不明」と書ける資料の方が信用される
- 載せるデータの範囲を先に決めて明記する(例:商談情報は載せる/機微な個人情報は載せない)。全部載せる前提で審査を通そうとすると難易度が跳ね上がる
公式の質問票テンプレートも使えます
AirtableはCAIQ・SIG Lite・HECVATといった業界標準のセキュリティ質問票への回答を用意しています(NDA締結のうえで提供)。自社のチェックシートがこれらをベースにしている場合、個別に回答を作るより、公式の回答済み質問票を取り寄せる方が速いです。営業窓口経由で依頼できるので、審査の初期に聞いてみてください。
情シスが必ず聞く「やめるとき、どうなるか」
チェックシートの後半には、たいてい解約時の扱いを問う欄があります。ここを詰めずに稟議へ出すと差し戻されます。
出口に関する公式の記載
| 論点 | 公式の記載 |
|---|---|
| 契約満了時 | データレジデンシーを有効にしている場合、契約満了時に製品内のデータはすべて削除される |
| プラン変更 | データレジデンシーを有効にした契約は、契約終了時に他プランへダウングレードできない |
| リージョン変更 | 変更は可能だが、アカウント担当との移行調整が必要 |
| データの取り出し | CSVエクスポートおよびAPIでの取得が可能(バックアップの設計を参照) |
だから「出口の手順」を先に決めておく
契約を切らさないこと自体が要件になる構成を選ぶなら、そのリスクを経営と共有しておく必要があります。最低限、①定期的な外部への書き出しを自動化しておく ②設計書(テーブル構成・自動化・権限)を別に残す——この2つがあれば、仮に移行することになっても業務は続けられます。具体的な組み方はAirtableのバックアップ方法3段構えにまとめました。
セキュリティ要件で通らない会社の条件
該当するなら、別の選択肢を検討してください
①データの国内保存が必須の会社(金融・医療・公共など)。Enterprise Scaleでも日本リージョンは提供されていません。②Microsoft 365やGoogle Workspaceの純正ツール以外を原則禁止している会社。③上位プランの予算が取れないのにSSO・監査ログが必須要件の会社。①③に該当する場合は、セルフホスト可能なOSS(NocoDB等)や純正ツール内でのAI活用設計に切り替えた方が早いです。私たちも、要件が合わない会社にはAirtableを提案していません。
まとめ
Airtableのセキュリティ水準そのものは、第三者認証・暗号化・アクセス制御のいずれも国内SaaSと比較して遜色ありません。稟議が止まるのは水準の問題ではなく、「チェックシートの言葉に翻訳されていない」ことと「保存場所の要件」です。本記事の回答例をベースに、貴社の様式へ写して使ってください。 稟議そのものの通し方(責任・費用・ロックインへの答え方)は、Airtable導入の稟議・情シス承認を通す方法をご覧ください。
この記事の情報について
記載内容は2026年9月時点の公式ドキュメントにもとづきます。認証状況・プラン別機能・リージョンの提供状況は変更される可能性があるため、稟議資料に記載する際は必ず公式のTrust & Securityページで最新情報をご確認ください。
他の記事